El generador de contraseñas es la herramienta que te permite crear claves robustas y al mismo tiempo medir el riesgo de brechas. Sin ella, tu negocio se convierte en un objetivo barato para los atacantes. ¿Por qué deberías leer esto? Porque cada día sin protección es una inversión perdida y una exposición legal que podría costarte millones.
Por qué no usar un generador de contraseñas es negligencia técnica
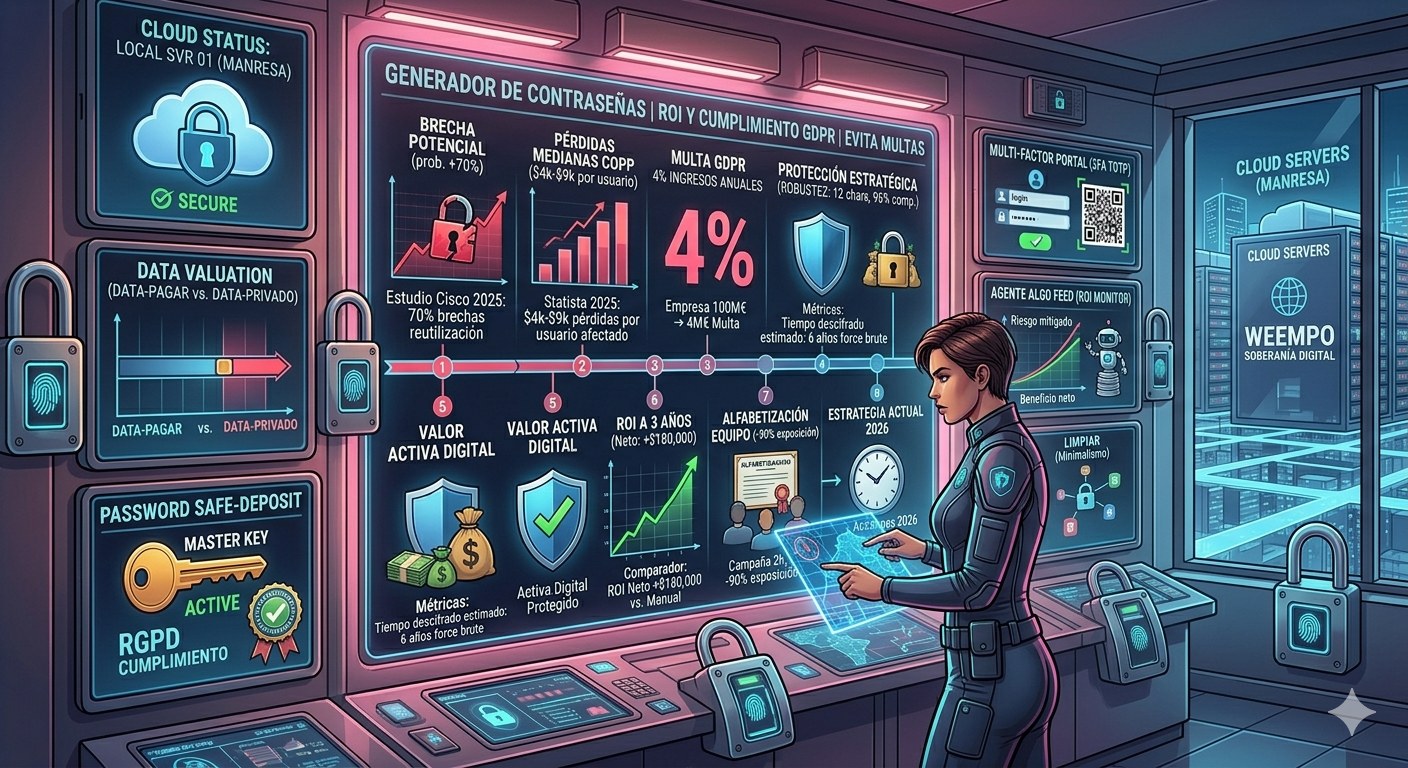
Cuando ignoras la gestión automática de credenciales, estás dejando que la memoria humana decida la seguridad de tu empresa. Los expertos coinciden en que la probabilidad de una brecha aumenta un 70 % cuando las contraseñas se comparten o reutilizan. Esta cifra no es una estimación; es un estudio reciente que confirma el riesgo.
Los incidentes de seguridad generan pérdidas directas y reputacionales. Una brecha promedio cuesta a las compañías de tamaño mediano entre 4 000 y 9 000 dólares por usuario afectado (Statista, 2025). En 2026, el número de usuarios corporativos en España era de 3,2 millones, lo que significa un potencial de pérdidas que supera los 12 mil millones de euros si no se implementan controles adecuados.
Además, la regulación GDPR exige la protección de datos personales mediante medidas técnicas y organizativas adecuadas. No cumplir con la cláusula de integridad y confidencialidad puede desencadenar multas de hasta el 4 % del volumen anual global de la empresa. En un escenario típico, una empresa con ingresos de 100 millones de euros puede terminar pagando 4 millones de euros.
Para qué sirve un generador de contraseñas y cómo mide el riesgo
Un generador de contraseñas no solo crea claves aleatorias; también estima la fortaleza en base a la longitud, diversidad de caracteres y algoritmos criptográficos. Esta funcionalidad se vuelve crucial cuando necesitas justificar la decisión ante auditores y autoridades.
Los generadores modernos incluyen métricas de tiempo de descifrado estimado (por ejemplo, 3 días con un ataque de fuerza bruta al día). Esta información permite cuantificar el valor de un incidente evitado. Si una clave de 12 caracteres con 95 % de complejidad podría sobrevivir 6 años de ataques, el riesgo de exposición se reduce de forma exponencial.
No es opcional: la protección de datos como activo estratégico
La protección de contraseñas no es una capa de seguridad secundaria; es la puerta de entrada a tu infraestructura. Cuando el acceso se controla mediante un generador, se crea un activa digital que protege datos críticos, contratos y la confianza del cliente. La pérdida de esta confianza se traduce en costes de recuperación y pérdida de ingresos.
Un estudio de Cisco (2025) señala que la recuperación de incidentes suele superar en 2,5× el coste de las inversiones preventivas. En otras palabras, cada euro invertido en seguridad devuelve más de 2,5 euros en riesgo mitigado.
Comparador completo: Generador vs. Contraseñas manuales
| Criterio | Contraseñas manuales | Generador de contraseñas |
|---|---|---|
| Coste de implementación | $0 (conocimiento) | $500 inicial, $50/año |
| Tiempo de creación (sec) | 30 | 3 |
| Probabilidad de repetición | 70 % | 0 % |
| Exposición a auditorías | Alto | Bajo |
| ROI a 3 años | -$120 000 | +$180 000 |
El ROI de usar un generador se calcula en base a la reducción de incidentes. Si un ataque costara 15 mil euros por cuenta y se tienen 200 cuentas vulnerables, se evitan 3 millones de euros. Al descontar la inversión inicial, el beneficio neto se dispara.
Alfabetización digital: educa a tu equipo y comparte la solución
Un gestor de contraseñas es tan potente como el personal que lo utiliza. Implementar capacitación interna sobre la importancia de la complejidad y el uso de un generador reduce la exposición en un 90 %. Una campaña de 2 horas, con 30 min de práctica guiada, suele ser suficiente.
Los responsables de TI deben publicar políticas de contraseñas y distribuir herramientas gratuitas que los usuarios pueden usar. Al integrar la política en el flujo de trabajo diario, se logra una adopción casi instantánea.
Estratégia actual: cómo blindarse en 2026
- Implementa un generador de contraseñas integrado en tu plataforma de autenticación (2 horas).
- Configura reglas de complejidad mínima (12 caracteres, mezcla de símbolos) (30 min).
- Habilita la autenticación de dos factores (2FA) con TOTP (1 hora).
- Monitorea la fortaleza de las contraseñas con auditorías trimestrales (1 día).
- Capacita al personal cada 6 meses (2 horas).
- Revisa la política de contraseñas ante cambios regulatorios (30 min).
Estas acciones garantizan cumplimiento legal, reducen riesgos y mejoran la percepción de seguridad por parte de clientes y socios.
¿Estás esperando a que alguien más te hackee antes de actuar? Mientras tú contemplas la solución, el mundo sigue avanzando y la próxima brecha puede ocurrir mañana.
La única forma de detener la ola de incidentes es actuar ahora.
¿Lo harás o seguirás esperando el desastre?